Хто що бачить, задано до рядка, об'єкта й терміну
Дані кожного закладу ізольовані на рівні бази даних, а права співробітників задаються за закладом, об'єктом і глибиною перегляду назад.
Дані кожного закладу ізольовані на рівні бази даних, а права співробітників задаються за закладом, об'єктом і глибиною перегляду назад.
У паперовому блокноті немає прав: хто тримає його в руках, той бачить усе. У FIXA дані одного закладу не видно іншому, бо ізоляція стоїть на рівні бази даних, а не лише в інтерфейсі. Права видаються за id, а не за назвою.
Матриця доступу задає, що бачить співробітник: за закладом, за об'єктами (каси, рахунки, склади, локації) і за термінами, тобто наскільки глибоко назад він може дивитися й правити. Тимчасові права згасають самі, а журнал змін прав показує автора й час.
Для даних клієнтів є згоди з версією тексту й термін зберігання фото з автоматичним очищенням. Персонал входить через email, Google чи Telegram, тож пароль у зошиті не потрібен.
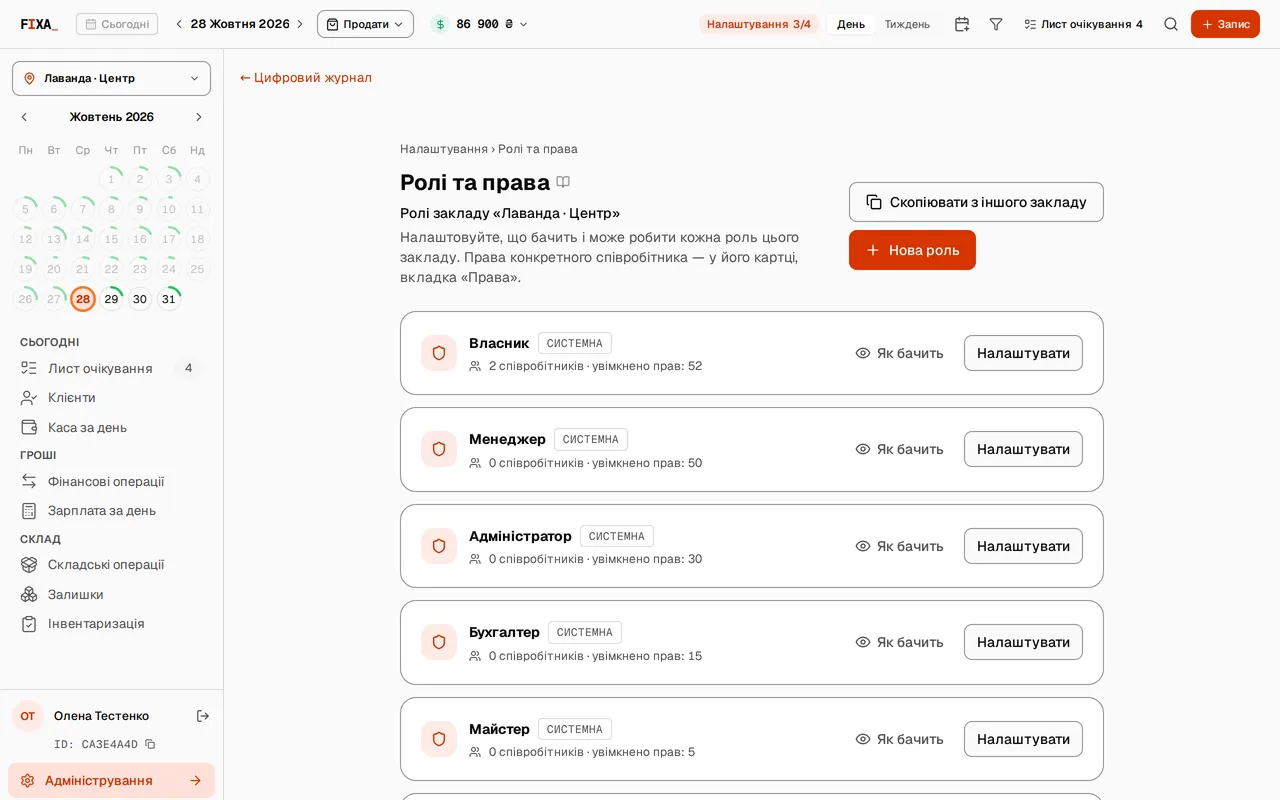
Було: Один кабінет для всіх: адміністратор бачить касу, якої не мав би бачити.
Стало: Права за касами, рахунками, складами й закладами обмежують екран до потрібного.
Було: Колишній співробітник усе ще знає пароль.
Стало: Кожен входить своїм обліковим записом, а звільнення оформлюється по закладу.
Було: Невідомо, хто й коли дозволив доступ.
Стало: Журнал змін прав показує автора, час і що саме змінилося.
Розгляньмо адміністратора нового філіалу. Йому потрібен журнал свого закладу, але не каса сусіднього. Ви створюєте роль, обмежуєте її закладом і складом, а також задаєте, наскільки глибоко назад він може дивитися й правити записи. Режим «бачити як» покаже екран очима цього співробітника, і ви переконаєтеся, що все так, як задумано.
Для заступника на час відпустки видаєте права до певної дати: вони повернуться до звичайних самі. Усі зміни прав потрапляють у журнал із автором і часом.
Дані клієнтів теж мають правила. Згоди зберігаються з версією тексту, на який вони давалися, а для фото задається термін зберігання, після якого воно очищується автоматично.
Ізоляція закладів працює незалежно від ролей: навіть повні права в одному закладі не дають доступу до даних іншого. Права ж налаштовуються вами за закладом, об'єктами й термінами.
Налаштовуючи ролі, починайте з мінімуму й додавайте права за потреби: так легше помітити зайве. Режим «бачити як» допомагає перевірити результат до того, як співробітник зайде в систему.
Це важливо для кожного закладу, а особливо тоді, коли в команді є адміністратори, а клієнтів багато й дані треба зберігати відповідально.
Ви контролюєте, що і як довго зберігається про клієнта.
Згоди з версією тексту й термін зберігання фото з автоматичним очищенням.
Приклад: Ви ставите термін зберігання фото і не думаєте про очищення.
Дані одного закладу не видно іншому.
Захист рівня бази даних: ізоляція закладів і права за id.
Приклад: Ви ведете кілька закладів, і ніхто не бачить чужих даних.
Хто що бачить — задано до рядка, об'єкта й терміну.
Права за закладом, об'єктами й термінами разом із тимчасовими правами та журналом змін.
Приклад: Ви налаштовуєте доступ так, що адміністратор бачить лише свій філіал.
Ці можливості описані докладніше в сусідніх напрямках, але вони стосуються й цієї теми.
Створіть роль для адміністратора, обмежте її одним закладом і терміном перегляду, а потім відкрийте екран очима цього співробітника. Налаштуйте термін зберігання фото клієнтів.